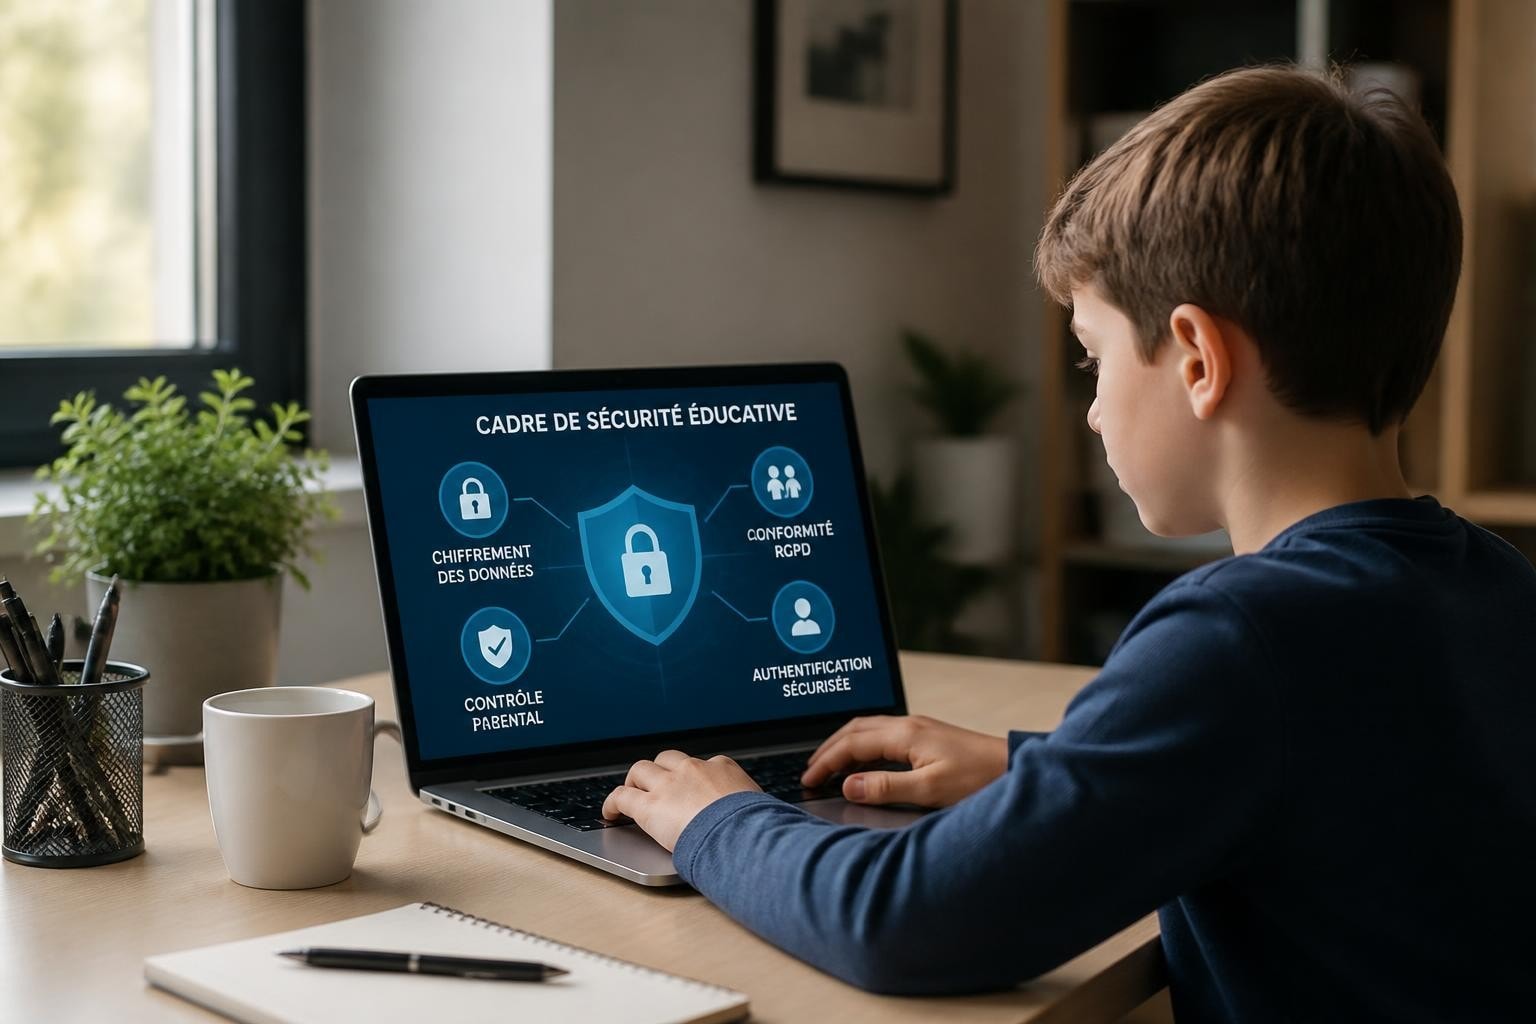
La digitalisation de l'éducation s'accélère et les applications d'aide aux devoirs se multiplient dans les foyers français. Pourtant, derrière l'interface ludique et les promesses pédagogiques se cachent des enjeux critiques de sécurité et de protection des données. Choisir une application devoirs sécurisée n'est plus une option mais une nécessité absolue pour protéger les informations sensibles des enfants, respecter le cadre réglementaire européen et garantir la confiance des familles. En 2026, les cybermenaces évoluent, les exigences légales se renforcent et les parents sont de plus en plus vigilants quant à l'utilisation qui est faite des données de leurs enfants.
Les risques spécifiques des applications éducatives
Les plateformes d'aide aux devoirs collectent une quantité considérable de données personnelles : identité de l'enfant, niveau scolaire, difficultés d'apprentissage, photos de devoirs, historique de progression, et même parfois des informations sur la composition familiale. Ces données présentent une valeur importante pour des acteurs malveillants.
Vulnérabilités techniques courantes
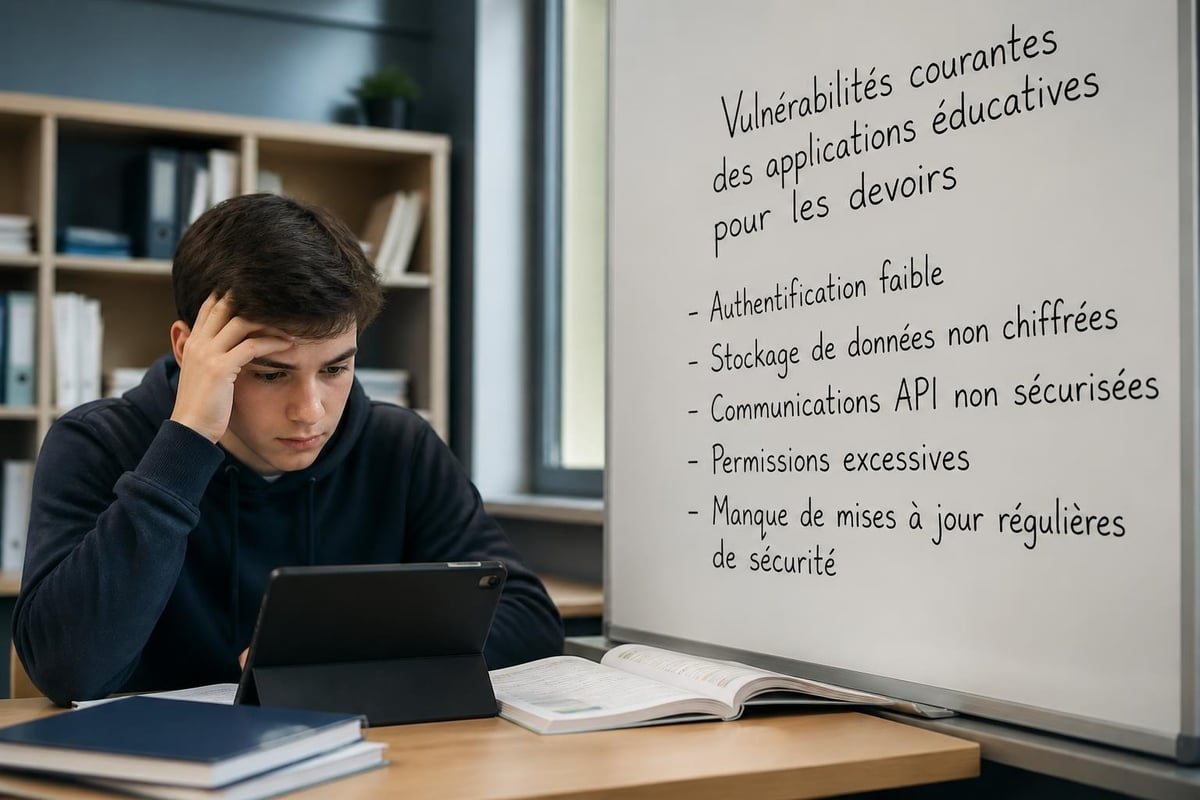
Les failles de sécurité dans les applications éducatives peuvent prendre plusieurs formes. Le stockage local non chiffré constitue l'une des principales vulnérabilités : si un appareil est compromis ou volé, l'ensemble des données utilisateur devient accessible. Les communications non sécurisées entre l'application et les serveurs représentent un autre point critique, exposant les informations à des interceptions pendant leur transit.
Les principales menaces incluent :
- Injection SQL permettant l'accès non autorisé aux bases de données
- Absence de validation des entrées utilisateur ouvrant la porte aux attaques XSS
- Authentification faible ou inexistante facilitant les accès frauduleux
- Permissions excessives accordées aux applications mobiles
- Absence de mises à jour régulières laissant des failles connues non corrigées
Le guide de test de sécurité mobile OWASP détaille l'ensemble des tests techniques nécessaires pour identifier ces vulnérabilités avant qu'elles ne soient exploitées.
Risques liés aux données des mineurs
Les données des enfants requièrent une protection renforcée. Leur exploitation à des fins publicitaires, leur revente à des tiers ou leur utilisation pour du profilage comportemental constituent des violations graves. Le Comité européen de la protection des données insiste sur le principe selon lequel les mineurs bénéficient d'une protection accrue sous le RGPD.
Une application devoirs sécurisée doit garantir que les données ne seront jamais commercialisées, partagées sans consentement explicite ou conservées au-delà de la durée nécessaire. La transparence totale sur l'utilisation des informations constitue un prérequis fondamental.
Cadre réglementaire et obligations légales en 2026
Le paysage juridique européen impose des exigences strictes aux éditeurs d'applications traitant les données d'enfants. Comprendre ces obligations permet de distinguer une solution véritablement conforme d'une plateforme présentant des risques juridiques.
RGPD et protection des mineurs
Le Règlement Général sur la Protection des Données établit des règles spécifiques pour les enfants de moins de 16 ans. Le consentement parental devient obligatoire pour tout traitement de données, et les politiques de confidentialité doivent être rédigées dans un langage clair et accessible.
| Obligation RGPD | Application concrète | Sanction en cas de manquement |
|---|---|---|
| Consentement parental | Vérification active avant collecte | Jusqu'à 4% du CA annuel mondial |
| Minimisation des données | Collecte strictement nécessaire | Avertissement ou amende administrative |
| Droit à l'effacement | Suppression complète sur demande | Suspension temporaire du traitement |
| Portabilité | Export des données dans format standard | Astreinte journalière |
Le cadre de gestion de la vie privée du NIST propose une méthodologie éprouvée pour identifier, évaluer et réduire systématiquement les risques liés à la confidentialité dès la conception du produit.
Children's Code et standards internationaux
Le Royaume-Uni a établi en 2020 un référentiel pionnier avec l'Age Appropriate Design Code, régulièrement mis à jour. En 2026, ces standards influencent l'ensemble du secteur européen. L'ICO propose des ressources détaillées pour accompagner les éditeurs dans la mise en conformité.
Les 15 principes fondamentaux incluent :
- Intérêt supérieur de l'enfant comme considération primordiale
- Évaluations d'impact sur la protection des données spécifiques
- Paramètres de confidentialité élevés par défaut
- Minimisation de la collecte de données
- Transparence adaptée à l'âge
- Options de contrôle parental appropriées
- Absence de profilage ou ciblage publicitaire
Une application devoirs sécurisée respectant ces principes démontre son engagement envers la protection réelle des utilisateurs mineurs, au-delà de la simple conformité formelle.
Architecture technique d'une plateforme sécurisée
La sécurité ne résulte pas d'un composant unique mais d'une approche globale intégrant plusieurs couches de protection complémentaires. Chaque élément technique contribue à élever le niveau de sécurité global.
Chiffrement et protection des données
Le chiffrement constitue la première ligne de défense. Les données doivent être protégées à deux niveaux critiques : au repos (stockage) et en transit (communication). L'utilisation d'algorithmes modernes comme AES-256 pour le stockage et TLS 1.3 pour les communications garantit une protection robuste contre l'interception.
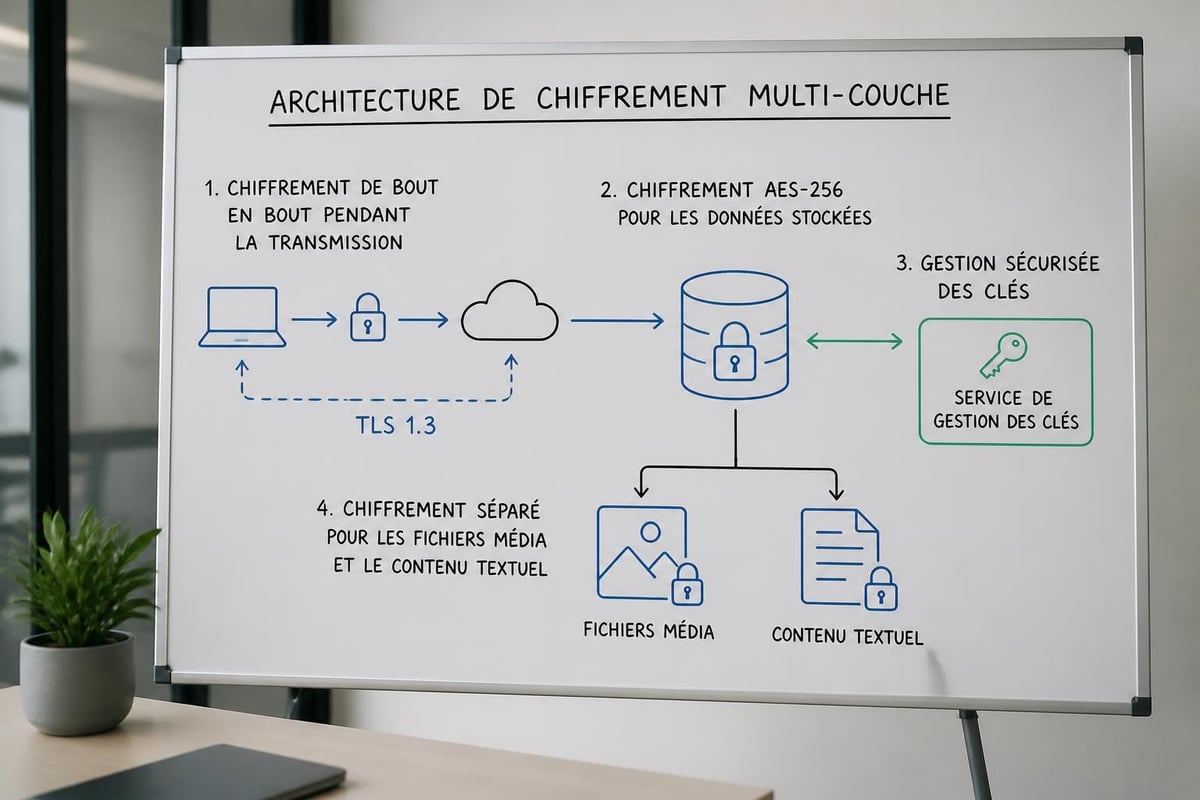
Le chiffrement de bout en bout pour les contenus sensibles (photos de devoirs, notes personnelles) empêche même l'éditeur d'accéder aux informations des utilisateurs. Cette approche maximise la confidentialité tout en compliquant considérablement les tentatives d'accès malveillant.
Authentification et gestion des accès
L'authentification multi-facteurs (MFA) représente aujourd'hui le standard minimal acceptable pour une application devoirs sécurisée. Combiner mot de passe robuste et code temporaire envoyé par SMS ou application d'authentification réduit drastiquement les risques de compromission de compte.
La gestion granulaire des permissions permet de définir précisément qui accède à quelles informations :
- Compte enfant : accès aux devoirs, exercices, progression personnelle uniquement
- Compte parent : visibilité sur activité, progrès, temps d'utilisation sans accès aux contenus privés
- Compte enseignant (si applicable) : données anonymisées et agrégées uniquement
- Support technique : accès minimal, journalisé et temporaire pour assistance
Cette séparation stricte des privilèges limite l'exposition en cas de compromission d'un compte spécifique.
Infrastructure et hébergement sécurisé
Le choix des prestataires d'hébergement influence directement le niveau de sécurité. Les centres de données certifiés ISO 27001, SOC 2 Type II et conformes aux exigences RGPD offrent des garanties substantielles. La localisation géographique des serveurs dans l'Espace Économique Européen évite les transferts internationaux complexes et les risques juridiques associés.
| Critère technique | Niveau minimum | Niveau recommandé |
|---|---|---|
| Chiffrement données | AES-128 | AES-256 |
| Protocole réseau | TLS 1.2 | TLS 1.3 |
| Sauvegarde | Quotidienne | Temps réel + snapshots horaires |
| Redondance | Mono-région | Multi-régions géographiques |
| Surveillance | Logs basiques | SIEM + détection anomalies IA |
Fonctionnalités de sécurité orientées utilisateur
Au-delà de l'infrastructure technique, les fonctionnalités visibles par les utilisateurs jouent un rôle crucial dans la protection quotidienne des données et l'autonomisation des familles.
Contrôles parentaux avancés
Les parents doivent disposer d'outils leur permettant de superviser l'utilisation sans envahir la vie privée légitime de l'enfant. Un tableau de bord parental efficace affiche le temps d'utilisation, les sujets travaillés, les progrès réalisés, sans exposer le contenu détaillé des échanges ou réflexions de l'enfant.
Fonctions essentielles du contrôle parental :
- Notifications configurables sur activité inhabituelle ou temps d'écran excessif
- Validation parentale pour modifications de paramètres sensibles
- Gestion des contacts autorisés si l'application inclut des fonctions collaboratives
- Historique d'accès et journalisation des connexions suspectes
- Blocage horaire pour favoriser l'équilibre numérique
Les familles recherchant un accompagnement structuré et sécurisé peuvent explorer des formules comme Pro, conçues pour allier suivi parental, organisation des devoirs et protection renforcée des données.
Transparence et auditabilité
Une application devoirs sécurisée offre une transparence totale sur ses pratiques. Les politiques de confidentialité doivent être accessibles, compréhensibles et régulièrement mises à jour. L'organisme Common Sense Privacy évalue précisément ces aspects et peut servir de référence pour les familles.
Les mécanismes d'audit permettent aux utilisateurs de consulter :
- L'historique complet des accès à leur compte
- Les données collectées et leur finalité précise
- Les modifications apportées aux paramètres de confidentialité
- Les demandes de tiers et leur traitement
- Les incidents de sécurité éventuels et mesures prises
Cette transparence bâtit la confiance et permet une relation équilibrée entre l'éditeur et les familles.
Éducation à la cybersécurité intégrée
Les meilleures applications transforment l'utilisateur en acteur de sa propre sécurité. Intégrer des modules éducatifs ludiques sur la protection des données personnelles, la création de mots de passe robustes ou la reconnaissance des tentatives de phishing développe chez l'enfant des réflexes protecteurs durables.
L'ENISA propose des ressources pédagogiques adaptées pour sensibiliser les jeunes publics aux enjeux de cybersécurité de manière progressive et engageante.
Critères d'évaluation pour les parents et établissements
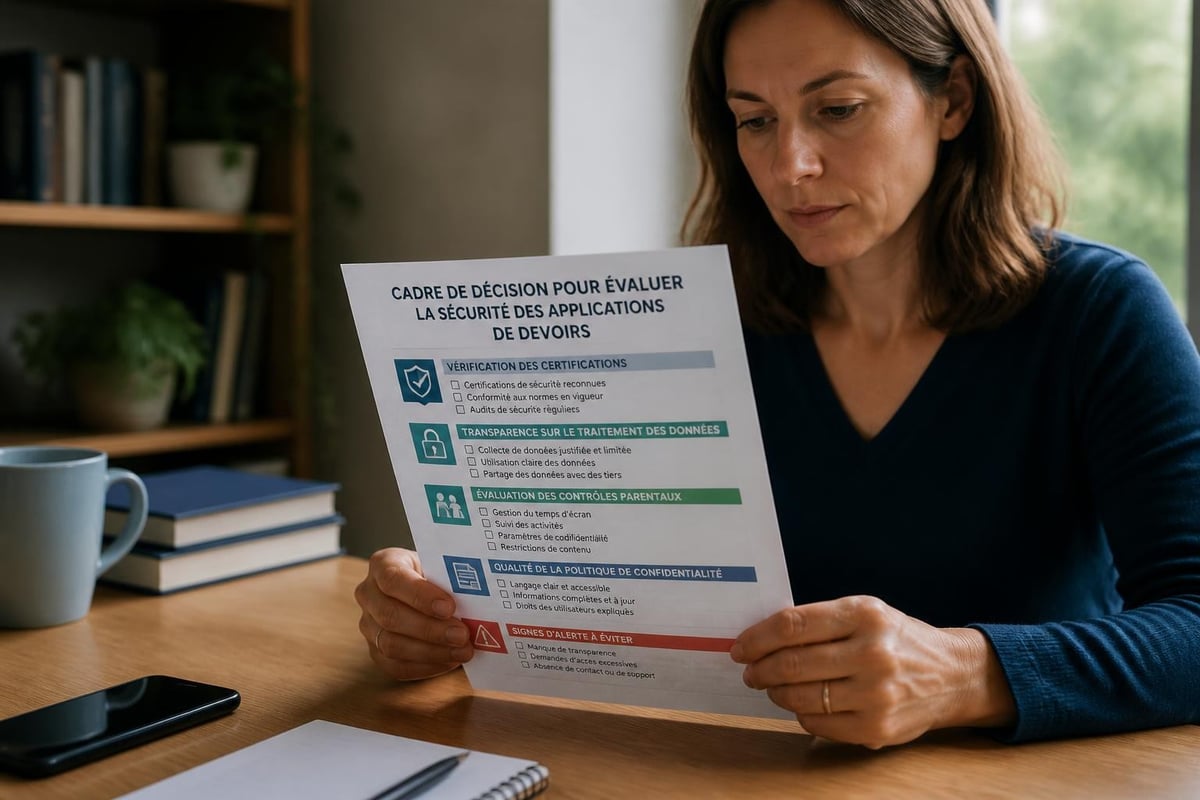
Face à la multiplicité des offres, disposer d'une grille d'évaluation objective permet d'identifier rapidement les solutions réellement sécurisées des applications présentant des lacunes critiques.
Questions essentielles à poser
Avant d'adopter une plateforme, les décideurs doivent obtenir des réponses claires et documentées à plusieurs questions fondamentales. Le flou ou l'évitement constituent des signaux d'alarme majeurs.
Checklist d'évaluation initiale :
- Où sont hébergées les données et sous quelle juridiction ?
- Quels certifications et audits de sécurité indépendants ont été réalisés ?
- Comment le consentement parental est-il vérifié et documenté ?
- Quelle est la politique de conservation des données et les mécanismes d'effacement ?
- Les données sont-elles partagées avec des tiers (publicitaires, partenaires) ?
- Comment l'application gère-t-elle une violation de données ?
- Existe-t-il un délégué à la protection des données contactable ?
Une application devoirs sécurisée répond précisément à chaque point, idéalement avec documentation technique à l'appui.
Certifications et labels de confiance
Les certifications indépendantes attestent du respect de standards rigoureux. Rechercher des labels comme :
| Certification | Domaine couvert | Valeur ajoutée |
|---|---|---|
| ISO 27001 | Système de management de la sécurité | Processus organisationnels structurés |
| SOC 2 Type II | Contrôles de sécurité opérationnels | Audit indépendant sur période étendue |
| CNIL – Conformité RGPD | Protection des données personnelles | Validation par autorité française |
| Age Appropriate Design | Conception adaptée aux enfants | Respect des 15 principes UK |
| Cyber Essentials | Hygiène cybersécurité de base | Fondamentaux techniques vérifiés |
Ces certifications nécessitent des investissements substantiels et des audits réguliers, démontrant l'engagement sérieux de l'éditeur envers la sécurité.
Signaux d'alerte à identifier
Certains comportements ou caractéristiques doivent immédiatement susciter la prudence. Une application demandant des permissions excessives (accès aux contacts, localisation GPS permanente, appareil photo en arrière-plan) sans justification pédagogique claire présente des risques.
L'absence de politique de confidentialité accessible, des conditions générales uniquement en langue étrangère, ou l'impossibilité de supprimer son compte constituent des violations manifestes. Les modèles économiques opaques, particulièrement les applications "gratuites" sans explication claire de la monétisation, suggèrent souvent la commercialisation de données utilisateur.
Tendances et évolutions 2026
Le secteur de l'éducation numérique sécurisée connaît des transformations rapides portées par les avancées technologiques et l'évolution des attentes sociétales. Plusieurs tendances structurent le paysage 2026.
Intelligence artificielle et protection de la vie privée
L'intégration d'IA dans les applications éducatives soulève des questions inédites de confidentialité. Les systèmes d'apprentissage automatique nécessitent d'importantes quantités de données pour s'entraîner et s'améliorer, créant une tension potentielle avec les principes de minimisation des données.
Les solutions émergentes privilégient le traitement local (on-device) plutôt que cloud, permettant à l'IA de personnaliser l'accompagnement sans transmettre les données brutes aux serveurs. L'apprentissage fédéré permet aux modèles de s'améliorer collectivement tout en préservant la confidentialité individuelle.
Une application devoirs sécurisée exploitant l'IA doit expliciter clairement les mécanismes de protection : anonymisation, agrégation, chiffrement homomorphe ou environnements d'exécution sécurisés (TEE).
Convergence des standards internationaux
Après des années de fragmentation, 2026 marque une harmonisation progressive des exigences entre juridictions. L'influence du RGPD européen s'étend mondialement, inspirant des législations similaires au Brésil (LGPD), en Californie (CCPA/CPRA), au Canada ou en Inde.
Cette convergence simplifie la conformité pour les éditeurs opérant internationalement tout en élevant le niveau global de protection. Les familles bénéficient d'un socle commun de droits indépendamment de leur localisation.
Décentralisation et contrôle utilisateur
Les architectures décentralisées, inspirées de la blockchain et des technologies Web3, émergent comme alternative aux modèles centralisés traditionnels. Elles permettent aux utilisateurs de conserver la propriété et le contrôle direct de leurs données éducatives, les partageant sélectivement selon leurs besoins.
Ces approches réduisent les risques liés aux violations massives de données (single point of failure) tout en complexifiant la récupération d'accès et le support technique. Leur adoption dans l'éducation reste progressive mais prometteuse pour renforcer l'autonomie des familles.
Responsabilités partagées et écosystème de confiance
La sécurité d'une application d'aide aux devoirs ne repose pas uniquement sur l'éditeur mais résulte d'un écosystème impliquant tous les acteurs : développeurs, familles, institutions éducatives et régulateurs.
Rôle des établissements scolaires
Lorsque les écoles recommandent ou imposent certaines applications, elles endossent une responsabilité importante dans la validation préalable de leur sécurité. Le guide britannique sur la protection des données en milieu scolaire fournit un cadre méthodologique pour évaluer les outils numériques avant déploiement.
Les établissements doivent conduire des analyses d'impact sur la protection des données (DPIA) pour identifier et mitiger les risques spécifiques à leur contexte. La négociation de contrats de traitement des données (DPA) solides avec les éditeurs garantit des engagements contractuels clairs sur les responsabilités respectives.
Vigilance et bonnes pratiques utilisateurs
Même l'application la plus sécurisée techniquement peut être compromise par des comportements utilisateurs à risque. Les familles doivent adopter des pratiques d'hygiène numérique de base : mots de passe uniques et complexes, activation systématique de l'authentification multi-facteurs, mises à jour régulières des applications et systèmes d'exploitation.
La sensibilisation des enfants aux risques de partage d'informations personnelles, même dans des environnements apparemment sûrs, constitue un investissement éducatif durable. L'apprentissage progressif de la gestion de son identité numérique prépare les jeunes utilisateurs aux défis de la société connectée.
Collaboration avec les autorités de protection
Les autorités comme la CNIL ou l’EDPB jouent un rôle essentiel dans l'établissement de normes et la sanction des manquements. Leur collaboration avec les éditeurs, notamment via des bacs à sable réglementaires permettant d'expérimenter des innovations tout en restant conforme, favorise l'émergence de solutions à la fois performantes et respectueuses.
Les signalements des utilisateurs auprès de ces organismes contribuent à l'amélioration continue de l'écosystème et à l'identification des pratiques problématiques nécessitant intervention réglementaire.
La sélection d'une application devoirs sécurisée requiert une approche méthodique combinant vérification technique, analyse de conformité réglementaire et évaluation de la transparence de l'éditeur. En 2026, les familles disposent d'outils et de références pour faire des choix éclairés, protégeant ainsi la vie privée de leurs enfants tout en bénéficiant des avancées pédagogiques du numérique. Sam&Me incarne cette philosophie en plaçant la sécurité et la protection des données au cœur de son application d'aide aux devoirs, permettant aux enfants d'apprendre sereinement tandis que les parents conservent visibilité et contrôle dans un environnement certifié et transparent.